Domain trite.de kaufen?
Wir ziehen mit dem Projekt
trite.de um.
Sind Sie am Kauf der Domain
trite.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain trite.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **


Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
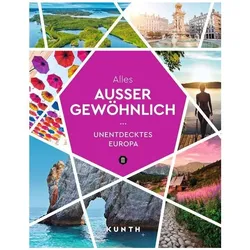
Alles, ausser gewöhnlich, Reisebücher von Kunth Verlag"Alles, ausser gewöhnlich" ist ein inspirierender Reisebildband, der Leser*innen zu aussergewöhnlichen und unentdeckten Reisezielen in Europa entführt. Abseits der üblichen Touristenströme bietet dieses Buch eine sorgfältige Auswahl von 53 einzigartigen Orten, die für jede Jahreszeit geeignet sind. Von romantischen Städten wie Évora in Portugal bis hin zu den kulturellen Highlights von Leeds in England und den einsamen Inseln des estnischen Archipels – die Vielfalt der vorgestellten Destinationen ist beeindruckend. Neben detaillierten Informationen zu Sehenswürdigkeiten, Hotels und Restaurants enthält der Band auch praktische Tipps für Ausflüge und besondere Erlebnisse, die den Aufenthalt unvergesslich machen. Dieses Buch ist ideal für alle, die neue Abenteuer abseits des Gewöhnlichen suchen und ihre Reiseplanung mit wertvollen Insider-Tipps bereichern möchten.29,95 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Peha Standard - Symbol neutral klarErsatzsymbole für Tasterwippen für Artikel-Nr. 80.655xx NEUTRAL""Ausführung: sonstigeAufdruck/Kennzeichnung: ohne AufdruckVerwendung: sonstigeGeeignet für Bussystem-Tasterankopplung: neinBefestigungsart: KlemmbefestigungKontrollfenster/Lichtauslass: neinWerkstoff: KunststoffWerkstoffgüte: ThermoplastHalogenfrei: jaAusführung der Oberfläche: glänzendFarbe: sonstigeMit Beschriftungsfeld: neinMit austauschbarer Linse/Symbol: neinGeeignet für Schutzart (IP): IP200,92 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Ist ein Durchschnitt von 34 in der 11. Klasse schlecht oder mittelmäßig?
Ein Durchschnitt von 34 in der 11. Klasse kann als mittelmäßig angesehen werden. Es hängt jedoch von verschiedenen Faktoren ab, wie zum Beispiel dem Schwierigkeitsgrad der Schule oder dem allgemeinen Leistungsniveau der Schülerinnen und Schüler. Es ist wichtig zu bedenken, dass der Durchschnitt allein nicht immer ein aussagekräftiges Maß für die individuelle Leistung ist. **


Ist ein Durchschnitt von 25 auf einem Gymnasium gut oder zumindest mittelmäßig?
Ein Durchschnitt von 25 auf einem Gymnasium ist in der Regel als gut zu bewerten. Der genaue Maßstab kann jedoch je nach Schule und Land variieren. Es ist wichtig zu beachten, dass der Durchschnitt allein nicht das gesamte Bild der Leistung eines Schülers oder einer Schülerin widerspiegelt. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.57,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Alles, ausser gewöhnlich, Reisebücher von Kunth Verlag"Alles, ausser gewöhnlich" ist ein inspirierender Reisebildband, der Leser*innen zu aussergewöhnlichen und unentdeckten Reisezielen in Europa entführt. Abseits der üblichen Touristenströme bietet dieses Buch eine sorgfältige Auswahl von 53 einzigartigen Orten, die für jede Jahreszeit geeignet sind. Von romantischen Städten wie Évora in Portugal bis hin zu den kulturellen Highlights von Leeds in England und den einsamen Inseln des estnischen Archipels – die Vielfalt der vorgestellten Destinationen ist beeindruckend. Neben detaillierten Informationen zu Sehenswürdigkeiten, Hotels und Restaurants enthält der Band auch praktische Tipps für Ausflüge und besondere Erlebnisse, die den Aufenthalt unvergesslich machen. Dieses Buch ist ideal für alle, die neue Abenteuer abseits des Gewöhnlichen suchen und ihre Reiseplanung mit wertvollen Insider-Tipps bereichern möchten.29,95 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
Peha Standard - Symbol neutral klarErsatzsymbole für Tasterwippen für Artikel-Nr. 80.655xx NEUTRAL""Ausführung: sonstigeAufdruck/Kennzeichnung: ohne AufdruckVerwendung: sonstigeGeeignet für Bussystem-Tasterankopplung: neinBefestigungsart: KlemmbefestigungKontrollfenster/Lichtauslass: neinWerkstoff: KunststoffWerkstoffgüte: ThermoplastHalogenfrei: jaAusführung der Oberfläche: glänzendFarbe: sonstigeMit Beschriftungsfeld: neinMit austauschbarer Linse/Symbol: neinGeeignet für Schutzart (IP): IP200,92 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter
-
Peha Standard - Symbol neutral rotErsatzsymbole für Tasterwippen für Artikel-Nr. 80.655xx ROT, neutral""Ausführung: sonstigeAufdruck/Kennzeichnung: ohne AufdruckVerwendung: sonstigeGeeignet für Bussystem-Tasterankopplung: neinBefestigungsart: KlemmbefestigungKontrollfenster/Lichtauslass: neinWerkstoff: KunststoffWerkstoffgüte: ThermoplastHalogenfrei: jaAusführung der Oberfläche: glänzendFarbe: rotRAL-Nummer (ähnlich): 3003Mit Beschriftungsfeld: neinMit austauschbarer Linse/Symbol: neinGeeignet für Schutzart (IP): IP201,01 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter
-
Geschenkset - Desert RoutineDieses exklusive Set vereint vier Produkte natürlichen Ursprungs für ein einzigartiges Hautpflegeerlebnis: traditionelle Aleppo-Seife reich an Lorbeerblattöl, pflegende, reine Sheabutter, kostbares Kaktusfeigenkernöl und ein Duschgel mit Jasminduft. Jede Zutat wurde aufgrund ihrer feuchtigkeitsspendenden und regenerierenden Eigenschaften ausgewählt und sorgt für weiche, strahlende und optimal gepflegte Haut. - 1 Traditionelle Aleppo-Seife mit 40 % Lorbeeröl - Reine Sheabutter - Kaktusfeigenkernöl - Duschgel mit Aleppo-Seife und Jasminduft33,25 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Ist ein Durchschnitt von 34 in der 11. Klasse schlecht oder mittelmäßig?
Ein Durchschnitt von 34 in der 11. Klasse kann als mittelmäßig angesehen werden. Es hängt jedoch von verschiedenen Faktoren ab, wie zum Beispiel dem Schwierigkeitsgrad der Schule oder dem allgemeinen Leistungsniveau der Schülerinnen und Schüler. Es ist wichtig zu bedenken, dass der Durchschnitt allein nicht immer ein aussagekräftiges Maß für die individuelle Leistung ist. **
-
Ist ein Durchschnitt von 25 auf einem Gymnasium gut oder zumindest mittelmäßig?
Ein Durchschnitt von 25 auf einem Gymnasium ist in der Regel als gut zu bewerten. Der genaue Maßstab kann jedoch je nach Schule und Land variieren. Es ist wichtig zu beachten, dass der Durchschnitt allein nicht das gesamte Bild der Leistung eines Schülers oder einer Schülerin widerspiegelt. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.